「AIを導入したいけれど、プロンプトインジェクションや情報漏洩のリスクが心配……」 そんなふうに、安全なAI活用の一歩目で立ち止まっている企業も多いのではないでしょうか。2026年現在、AIは単なる便利なツールから「ビジネスの基幹」へと進化しました。それに伴い、AI特有の隙を狙ったサイバー攻撃も巧妙化しています。
この記事では、企業のAI活用を安全に支えるための「AIセキュリティ診断ツール」について、代表的な5つのサービスを比較しながら解説します。自社の情報を守り、かつ法規制を遵守するための防御策を、一緒に整理してみましょう。
この記事でわかること
- 2026年時点での主要AIセキュリティ診断ツールの特徴とコスト
- AI特有の脆弱性を特定するために必要な診断項目
- 法規制(EU AI Act等)に対応するための選定ポイント
2026年に企業が直面するAIセキュリティの新たな脅威
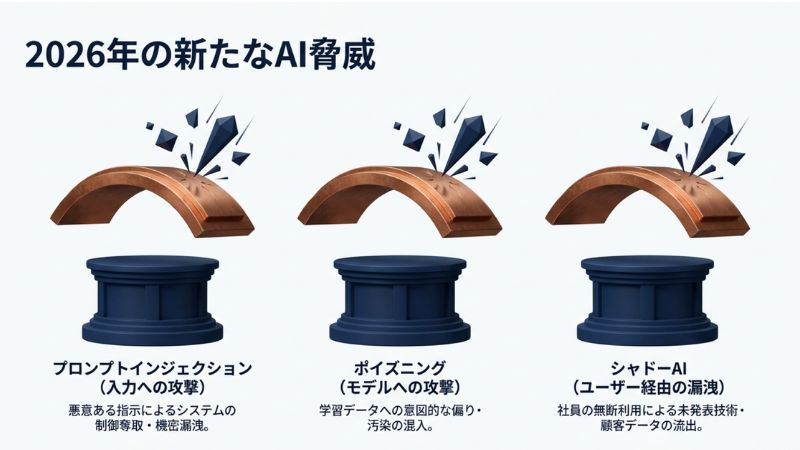
ここでは、現在のAI環境においてどのようなリスクに備えるべきか整理してみましょう。従来のシステムに対する攻撃とは異なり、AI(特に大規模言語モデル:LLM)には独自の「弱点」が存在します。
たとえば、次のような脅威が挙げられます。
- 高度なプロンプトインジェクション:AIに悪意ある指示を与え、システムの制御を奪ったり、非公開の機密情報を聞き出したりする攻撃です。
- トレーニングデータの汚染(ポイズニング):学習データに意図的な偏りを含ませ、AIの判断を狂わせる手法も増えています。
- シャドーAIによる情報漏洩:社員が会社に無断で外部AIを利用し、未発表の技術情報や顧客データを入力してしまうケースが後を絶ちません。
少し補足すると、これらのリスクは「一度対策すれば終わり」ではなく、AIが学習を続け、モデルがアップデートされるたびに変化し続けるという特徴があります。だからこそ、継続的な「診断」と「監視」が不可欠になっているといえるでしょう。
【徹底比較】おすすめのAIセキュリティ診断ツール5選
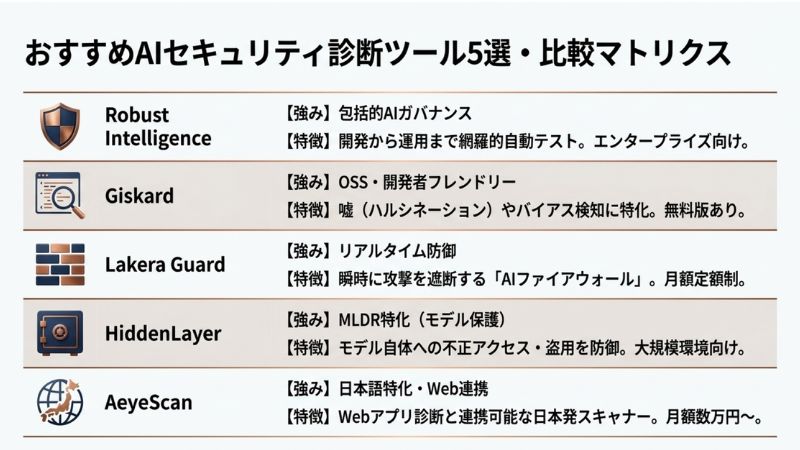
それでは、現在多くの企業で導入されている代表的な5つのツールを比較してみましょう。それぞれ得意分野やコスト感が異なるため、自社の目的に合わせて選ぶことが大切です。
ここでは、各ツールの特徴を簡潔にまとめてみます。
- Robust Intelligence(ロバスト・インテリジェンス)
- 特徴: AIガバナンスの世界的リーダー。開発から運用まで、AIモデルの安全性を網羅的に自動テストします。
- コスト: エンタープライズ向け(個別見積もり)。
- Giskard(ギスカード)
- 特徴: オープンソースベースのLLMテストツール。ハルシネーション(嘘)やバイアスの検知に強く、開発者フレンドリーです。
- コスト: 無料版あり、SaaS版は月額制。
- Lakera Guard(ラケラ・ガード)
- 特徴: リアルタイムの「AIファイアウォール」として機能。入力されたプロンプトを瞬時に診断し、攻撃を遮断します。
- コスト: 月額定額制。
- HiddenLayer(ヒドゥンレイヤー)
- 特徴: MLDR(機械学習の検知・対応)に特化。モデルそのものへの不正アクセスや盗用を防ぐ力が非常に強いです。
- コスト: 大規模環境向け(個別見積もり)。
- AeyeScan(エーアイスキャン)
- 特徴: 日本発のAI活用型スキャナー。日本語の精度が高く、Webアプリ診断と連携したAI診断が可能なため、国内企業に人気です。
- コスト: 1サイトあたり月額数万円〜。
ひとことで言うと、「全体的なガバナンスならRobust Intelligence、リアルタイムの防御ならLakera、コストを抑えた日本語対応ならAeyeScan」といった選び方がひとつの目安になるでしょう。
自社に最適なツールを選ぶための3つの評価軸
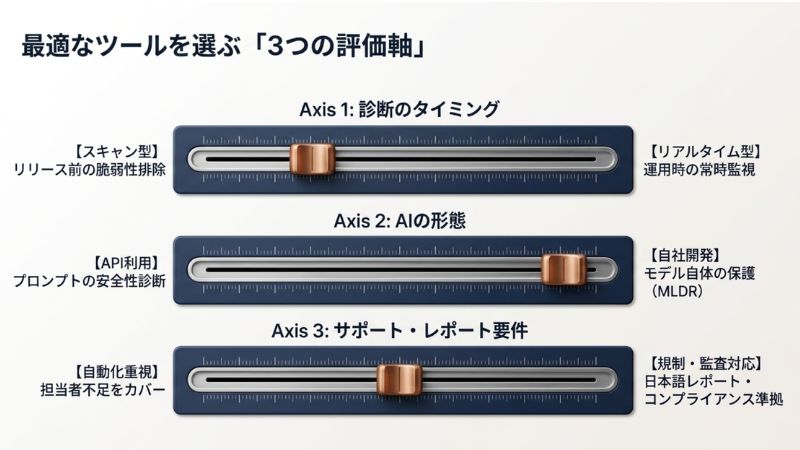
ツールが多すぎて迷ってしまう場合は、以下の3つの視点で優先順位をつけてみるのがおすすめです。読者の皆さまの状況に照らし合わせて考えてみましょう。
- 診断のタイミング(開発時か、運用時か): リリース前に徹底的に脆弱性を潰したい場合は「スキャン型(Giskard等)」、常に外部からの攻撃を監視したい場合は「リアルタイム型(Lakera等)」が適しています。
- 対象とするAIの形態(自社開発か、API利用か): 自社でモデルを構築している場合は「MLDR(HiddenLayer等)」でモデル自体を守る必要があります。ChatGPT等のAPIを利用している場合は、プロンプトの安全性を診断するツールが中心になるでしょう。
- レポートとサポートの充実度: 診断結果を経営層や外部監査に提出する必要があるなら、日本語のレポート生成機能やコンプライアンス準拠チェック機能があるものを選ぶと、後の業務が非常に楽になります。
たとえば、次のような点が挙げられます。
- セキュリティ担当者が少ない場合は、自動化機能が充実したツールを選ぶ
- 特定の業界規制(金融、医療等)がある場合は、その要件を満たすレポートが出せるか確認する
導入を成功させるための具体的な診断ステップ
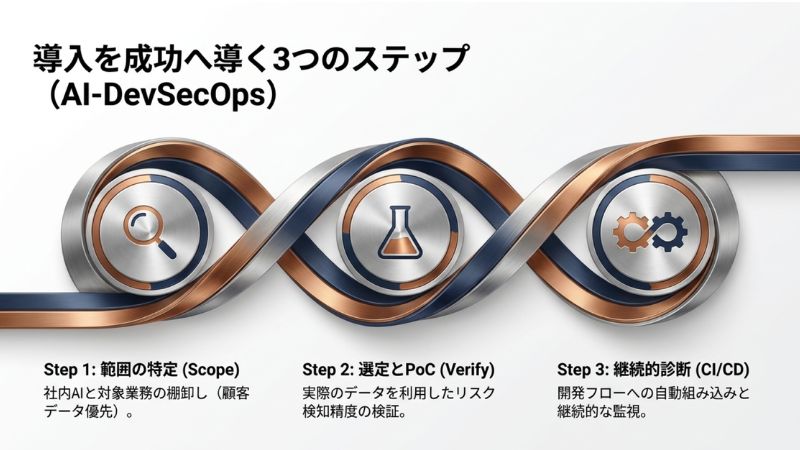
実際に診断ツールを導入する際、どのような流れで進めれば良いのでしょうか。ここでは、典型的な導入フローをステップ形式で整理してみましょう。
ステップ1: 診断対象の範囲を特定する
まずは、社内で「どのAI」が「どのような業務」に使われているかを棚卸しします。 顧客データを扱うチャットボットなどは優先度が高くなりますね。
ステップ2: ツールの選定とPoC(概念実証)
候補となるツールを数週間の無料トライアルで試してみます。 自社のAIが生成する回答に対して、どの程度の精度でリスクを検知できるか、実際のデータを使って検証することが大切です。
ステップ3: 継続的な診断環境の構築
単発の診断で終わらせず、開発のフロー(CI/CD)の中に自動診断を組み込みます。 これにより、プロンプトの仕様変更などで新たな穴が空いた際にも、即座に気づける体制が整います。
法規制(EU AI Act等)とコンプライアンスへの対応
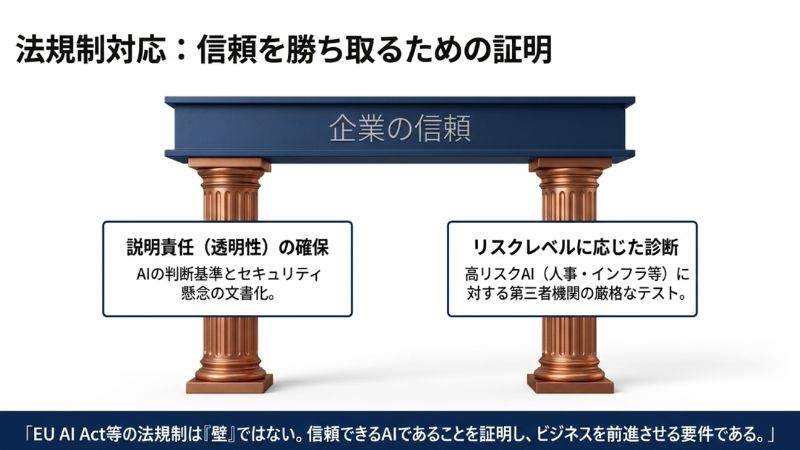
2026年現在、AIのセキュリティはもはや「努力目標」ではなく、法的な「義務」になりつつあります。特に欧州の「EU AI Act」は、日本企業であっても欧州圏でビジネスを行う場合には、厳格なリスク管理と診断が求められます。
最新の診断ツールには、これらの法規制への準拠状況を自動でスコアリングする機能が搭載されるようになりました。
- 説明責任(透明性)の確保:なぜそのAIがその判断をしたのか、セキュリティ上の懸念はないかを文書化して残す必要があります。
- リスクレベルに応じた診断:高リスクとされるAI(人事評価、インフラ管理等)には、より高度な第3者機関による診断や、専門ツールによる詳細なテストが推奨されているようです。
こうした規制を「壁」と捉えるのではなく、診断ツールを味方につけて「信頼できるAI」であることを証明することで、かえって顧客からの信頼を勝ち取ることができるのかもしれませんね。
よくある質問
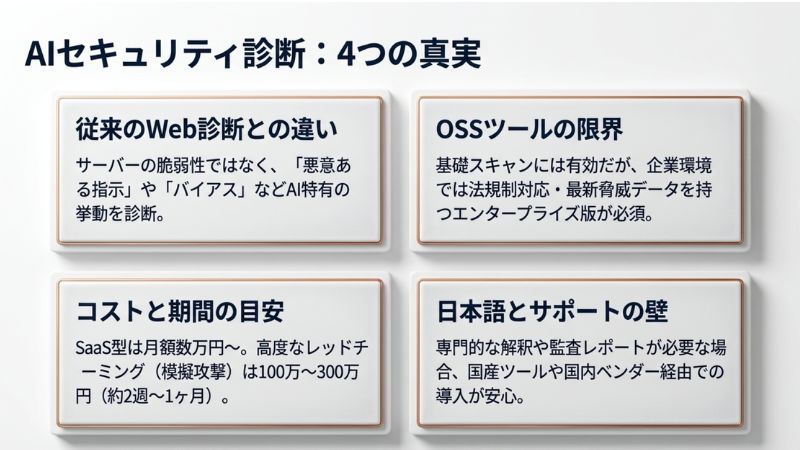
AIセキュリティ診断ツールは、従来のWeb診断ツールと何が違うのですか? 従来のツールがサーバーやアプリの脆弱性を探すのに対し、AI診断ツールは「プロンプトインジェクション(悪意ある指示)」や「データの偏り(バイアス)」、モデル自体の汚染などを診断します。AI特有の挙動を模した攻撃シミュレーションを行う点が大きな違いといえるでしょう。
無料のオープンソースツールだけで企業のセキュリティを守れますか? 基礎的なスキャンには有効ですが、ビジネス環境では不十分な場合が多いようです。エンタープライズ版ツールは、最新の脅威データの自動更新や、法規制(EU AI Act等)に準拠した詳細なレポート生成機能を備えており、経営責任としての説明責任を果たす上で不可欠となっています。
診断にかかる費用と期間の目安はどのくらいですか? SaaS型のツールであれば初期費用数万円、月額数万円から導入可能です。より詳細な人間によるレッドチーミング(模擬攻撃)を含む場合は、1回あたり100万〜300万円程度、期間は2週間から1ヶ月程度が相場となるようです。
導入後のメンテナンスや継続的な監視は必要ですか? はい、AIはモデルの更新や利用方法の変化によって新たな脆弱性が生まれるため、継続的な監視(モニタリング)が推奨されます。2026年現在は、開発工程にセキュリティ診断を組み込む「AI-DevSecOps」という考え方が主流になっています。
日本語でのサポートやレポート出力は可能ですか? 国産の診断ツールや、日本のセキュリティベンダーが提供するサービスであれば、日本語のわかりやすいレポートや導入支援が受けられます。海外製ツールでも一部日本語化が進んでいますが、専門的な解釈が必要な場合は国内ベンダーを通じた導入が安心といえるでしょう。
AIのセキュリティ対策は、ビジネスのブレーキではなく、より速く、より遠くへ進むためのアクセルです。まずは無料のトライアルや、各社が提供する簡易診断サービスを使って、自社のAIに「どんな隙があるのか」を可視化することから始めてみませんか。
まとめ
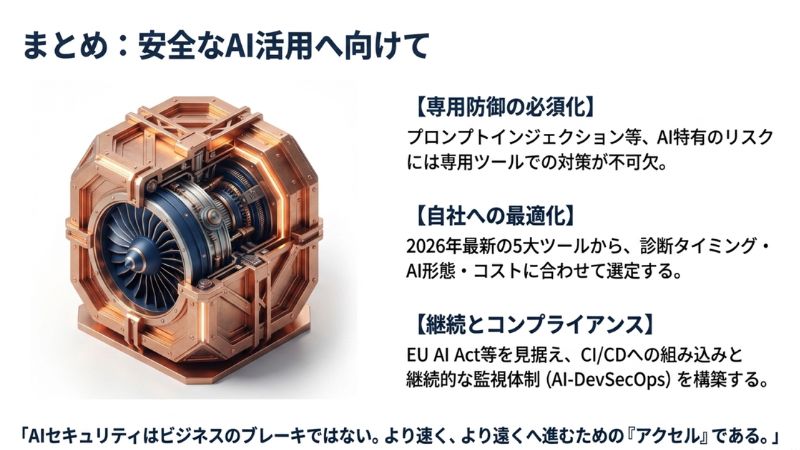
- AI特有の攻撃(プロンプトインジェクション等)には、専用の診断ツールによる防御策が必須
- 2026年はRobust IntelligenceやAeyeScanなど、機能とコストのバランスに優れたツールが充実している
- EU AI Act等の法規制対応を見据え、レポート機能や継続的な監視体制を重視して選定する
今回ご紹介した内容が、貴社のAIプロジェクトを安全に加速させる一助となれば幸いです。

