「生成AIを導入したいけれど、情報漏洩や間違いが怖くて踏み出せない」と感じている方も多いのではないでしょうか。瞬時に文章や画像を作り出す魔法のような技術ですが、その裏側には、これまでのITツールとは異なる新しいタイプのリスクが潜んでいます。
この記事では、生成AIの代表的なデメリットである「ハルシネーション」や「情報漏洩」の仕組みを紐解き、実務で安心して活用するための具体的な対策を解説します。リスクを正しく理解し、適切に管理することで、AIを心強いパートナーへと変えていく方法を一緒に見ていきましょう。
この記事でわかること
- 生成AIが抱える主なリスクとデメリットの正体
- 誤情報(ハルシネーション)や漏洩を防ぐための技術的・運用的な対策
- 2026年時点での最新の安全な導入ステップ
生成AI導入に潜む「3大リスク」とその正体
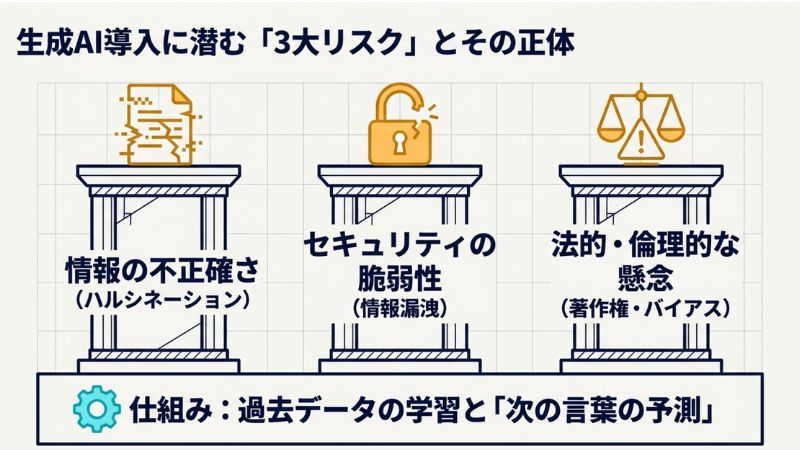
生成AIは非常に便利ですが、活用する際には必ず意識しておきたい「3つの大きな壁」があります。これらは、AIが「過去の膨大なデータを学習し、次の言葉を予測する」という仕組みから生まれるものです。
ここでは、それぞれの特徴を整理してみましょう。
- 情報の不正確さ(ハルシネーション): 存在しない事実をもっともらしく答えてしまう現象です。
- セキュリティの脆弱性: 入力した機密情報がAIの学習に取り込まれ、他者の回答として出力される恐れがあります。
- 法的・倫理的な懸念: 意図せず他人の著作権を侵害したり、不適切なバイアスを含んだ回答が出たりすることがあります。
ひとことで言うと、AIは「嘘をつくことがあり、秘密を漏らす可能性があり、権利関係に疎い」という性質を持っているといえるでしょう。
ハルシネーション(誤情報)を見抜くための検証技術
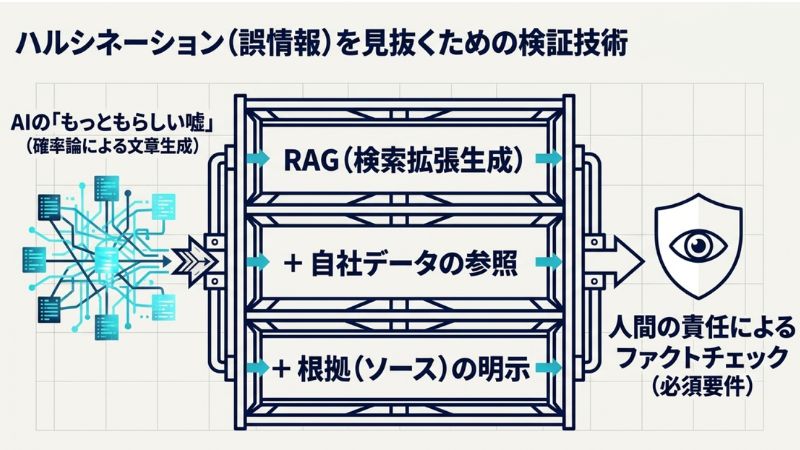
AIが「もっともらしい嘘」をつく現象を「ハルシネーション(幻覚)」と呼びます。これはAIが悪意を持っているわけではなく、統計的な確率で文章を繋いでいるために起こるものです。
このデメリットを補うためには、次のようなアプローチが有効です。
- RAG(検索拡張生成)の活用: AIに「自社のマニュアル」や「信頼できる最新ニュース」などを参照させてから答えさせることで、回答の精度を飛躍的に高めることができます。
- 根拠(ソース)の明示: AIに回答させる際、「必ず出典となるURLや資料名を添えてください」と指示することで、人間が確認しやすくなります。
少し補足すると、どんなにAIが進化しても、最終的な「事実確認(ファクトチェック)」は人間の責任で行うことが、現在のビジネスシーンでは不可欠なマナーといえます。
情報漏洩を防ぐ!安全なツール選定と設定の秘訣
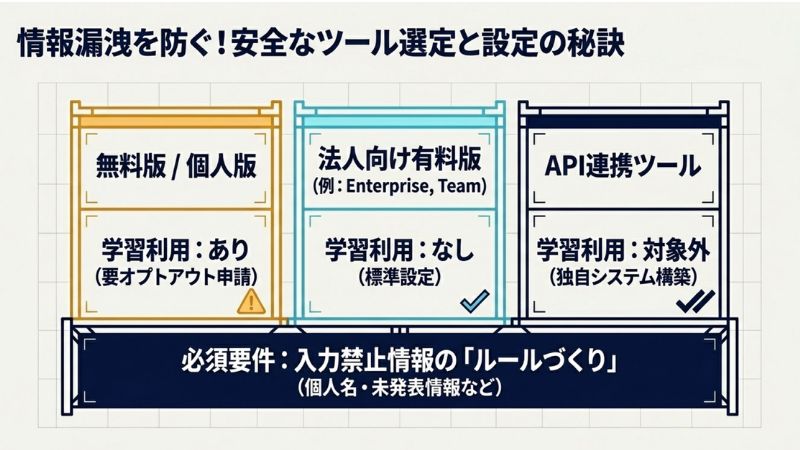
「社内の企画案がAIを通じて競合に漏れてしまった」といった事態は、企業にとって致命的なダメージになりかねません。しかし、適切な設定とツール選びを行えば、このリスクは最小限に抑えられます。
たとえば、次のような点に注意して環境を整えてみましょう。
- 法人向け有料プランの契約: ChatGPT TeamやEnterpriseなどは、入力したデータをAIの学習に使わない設定が標準化されています。
- オプトアウト(学習拒否)の申請: 無料版や個人版を利用せざるを得ない場合でも、設定から学習利用を拒否する設定を行うことができます。
- API連携の活用: 独自のシステムを構築してAPI経由で利用する場合、多くのサービスで入力データは学習対象外となります。
一方で、ツールを導入するだけでなく「そもそも入力してはいけない情報(個人名、未発表の製品仕様など)」を明確に定めるルールづくりも、同じくらい大切です。
【実践】生成AIを安全に運用するための5ステップ
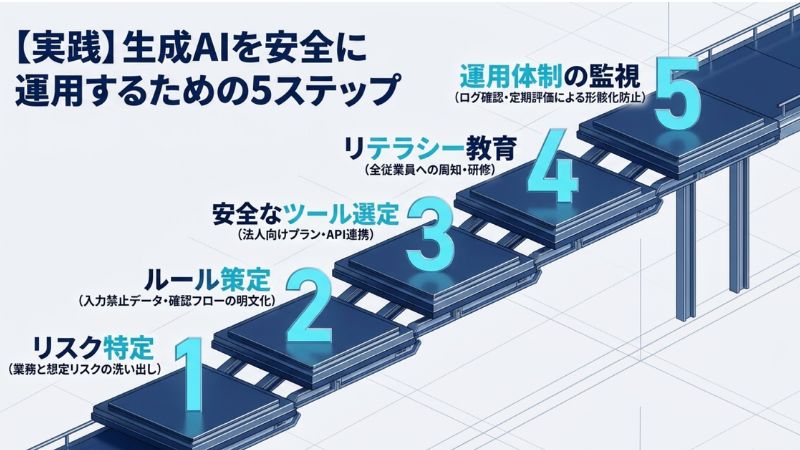
ここでは、組織として生成AIのリスクを管理しながら、最大限に活用するための具体的な導入手順を確認してみましょう。
ステップ1: 活用リスクを特定する
まずは自社のどの業務でAIを使うのかを整理し、想定されるリスクを洗い出します。
ステップ2: 利用ルールを策定する
「入力禁止データの定義」や「人間による確認フロー」を定めたガイドラインを明文化します。
ステップ3: 安全なツールを選ぶ
入力データが学習に利用されない法人向けプランや、API連携ツールを選定・契約します。
ステップ4: リテラシー教育を行う
全従業員を対象に、AIの仕組みやリスク、ガイドラインを周知する研修を実施します。
ステップ5: 運用体制を監視する
利用ログの確認や定期的なリスク評価を行い、ルールが形骸化していないかチェックします。
組織を守るガバナンスとリテラシー教育の進め方
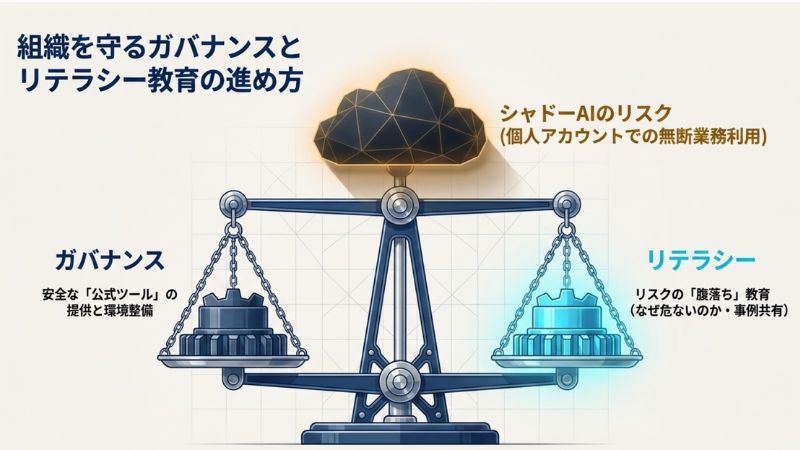
2026年現在、特に注目されているのが「シャドーAI」への対策です。これは、会社が管理していない個人アカウントで、社員が勝手に業務データを入力してしまう状況を指します。
こうした事態を防ぐには、ただ「禁止」するのではなく、次のような寄り添った対策が必要です。
- 安全な「公式ツール」の提供: 会社が認めた安全な環境を使いやすく整えることで、個人利用を防ぎます。
- 「なぜ危ないのか」の腹落ち: 「情報が漏れるとどうなるか」を具体的な事例とともに伝える研修が、社員の自律的な判断を促します。
つまり、技術的な制限(ガバナンス)と、使う人の意識向上(リテラシー)を両輪で進めることが、安全な運用の鍵となるでしょう。
よくある質問
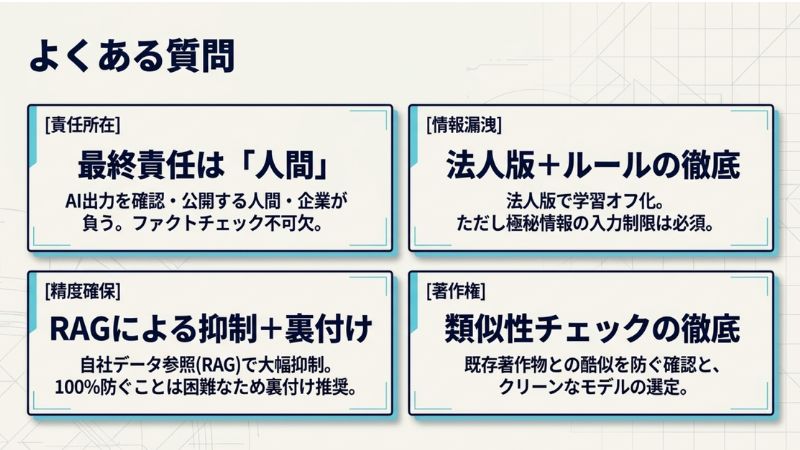
法人向け有料版AIを使えば、情報漏洩の心配は全くありませんか?
法人向け版はデータの学習利用をオフにする設定が標準提供されているため、セキュリティは大幅に向上します。しかし、入力したデータが運営会社のサーバーを通過することには変わりありません。そのため、規約上のデータ保護の有無を確認するとともに、極めて機密性の高い情報は入力しないという運用ルールの徹底が必要です。
AIが生成した情報に間違いがあった場合、誰が責任を負うことになりますか?
現在の法制度およびビジネス上の商習慣では、AIの出力を最終的に確認して利用・公開した人間(または企業)が責任を負います。ハルシネーションによる誤情報をそのまま発信してしまった場合、企業の社会的信頼を損なうだけでなく、法的責任を問われる可能性もあるため、人間による最終確認は不可欠といえるでしょう。
ハルシネーション(誤情報)を完全に防ぐ技術的な方法はありますか?
現時点でハルシネーションを100%防ぐことは困難ですが、RAG(検索拡張生成)という技術を用いて、AIに自社の確かな資料を参照させて回答させることで大幅に抑制できます。ただし、それでも解釈の誤りが生じる可能性は残るため、事実関係の裏付け(ファクトチェック)は常に行う必要があるといえます。
無料版のChatGPTを業務でこっそり使う「シャドーAI」はどう防げばよいですか?
単なる禁止では隠れて利用する社員が増えるため、まずは企業が認めた安全な環境(法人版など)を整備し、提供することが重要です。その上で、個人アカウント利用のリスクを教育し、CASBなどのツールでクラウドサービスの利用状況を可視化・制御する技術的な対策を組み合わせるのが効果的といえるでしょう。
AIが生成したコンテンツを公開する際、著作権侵害を避けるポイントは?
既存の著作物に酷似していないかを確認する「類似性チェック」が必要です。AIの学習元に特定の作家や作品が含まれている場合、意図せず似てしまうリスクがあります。生成された画像をそのまま使うのではなく、人間が手を加えたり、商用利用が許可されたクリーンな学習済みモデルのサービスを選んだりすることが推奨されます。
AIは強力な武器になりますが、その刃を自分たちに向けないための「守り」もまた、同じくらい重要です。まずは現状の利用状況を把握することから、最初の一歩を踏み出してみませんか。
まとめ
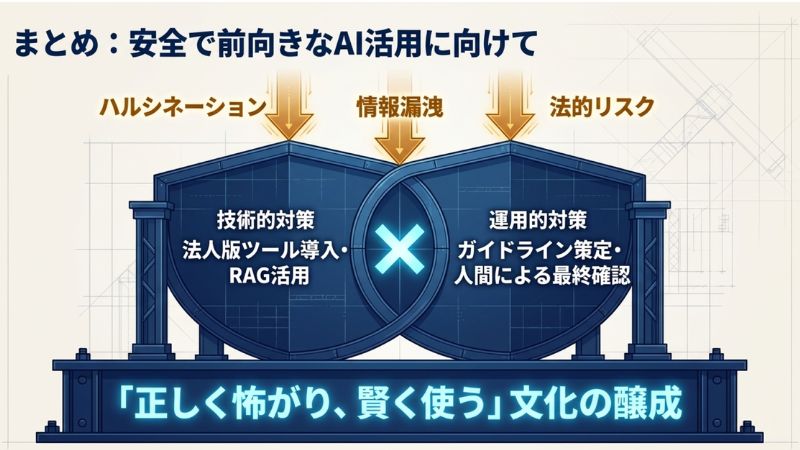
- 生成AIには「ハルシネーション」「情報漏洩」「法的リスク」の3大デメリットがある
- 技術的対策(法人版、RAG)と運用的対策(ガイドライン、人間による確認)を組み合わせる
- 全社員への適切な教育を通じて「正しく怖がり、賢く使う」文化を醸成する
今回ご紹介した内容が、皆様の組織における安全で前向きなAI活用の一助となれば幸いです。リスクを適切に管理することで、AIのもたらす恩恵を安心して享受していきましょう。

